 Bitcoin
 Ethereum
 Tether
 USDC
 TRON
 Dogecoin
 LEO Token
 Zcash
 Cardano
 Stellar
 Monero
 Chainlink
 Bitcoin Cash
 Dai
 Litecoin
 Hedera
 Cronos
 OKB
 Ethereum Classic
 KuCoin
 Cosmos Hub
 Algorand
 TrueUSD
 Dash
 VeChain
 Tezos
 Decred
 IOTA
 NEO
 Basic Attention
 Qtum
 0x Protocol
 Ravencoin
 Ontology
 Pax Dollar
 ICON
 Waves
 Lisk
 Bitcoin Diamond
 Huobi

Вредоносное ПО Trapdoor: масштабная атака на цепочку поставок, направленная против разработчиков криптовалют

Исследователи из компании Soclet обнаружили новую атаку типа «supply attack», направленную против разработчиков криптовалютных проектов, использующих пакеты npm, PyPI и Crates.io. Кампания, получившая название Trapdoor, направлена на кражу ключей от криптовалютных кошельков и других конфиденциальных данных у разработчиков в криптовалютной сфере.
Key Takeaways
-
Основные выводы:
-
- 22 мая компания Soclet обнаружила вредоносное ПО Trapdoor, заражающее 34 пакета для разработчиков с целью кражи криптовалютных кошельков и ключей.
- Охватывая 384 версии, эта кампания обманывает инструменты искусственного интеллекта и серьезно влияет на рынок разработки.
- После аналогичной атаки в сентябре Socket предупреждает, что разработчики должны обеспечить защиту ИИ-сред от кражи криптовалюты.
Схема атаки на цепочку поставок Trapdoor нацелена на разработчиков для максимальной эффективности
В то время как некоторые кампании с использованием вредоносного ПО нацелены на обычных пользователей криптовалют, другие сосредоточены на разработчиках, стремясь захватить цели с более высокой вероятностью владения большими суммами криптовалюты и доступом к более широким ресурсам.
Исследователи из Socket, компании, специализирующейся на предотвращении атак на цепочку поставок, выявили широкомасштабную кампанию, нацеленную на разработчиков криптовалют с использованием зараженных пакетов в npm, PyPI и Crates.io.
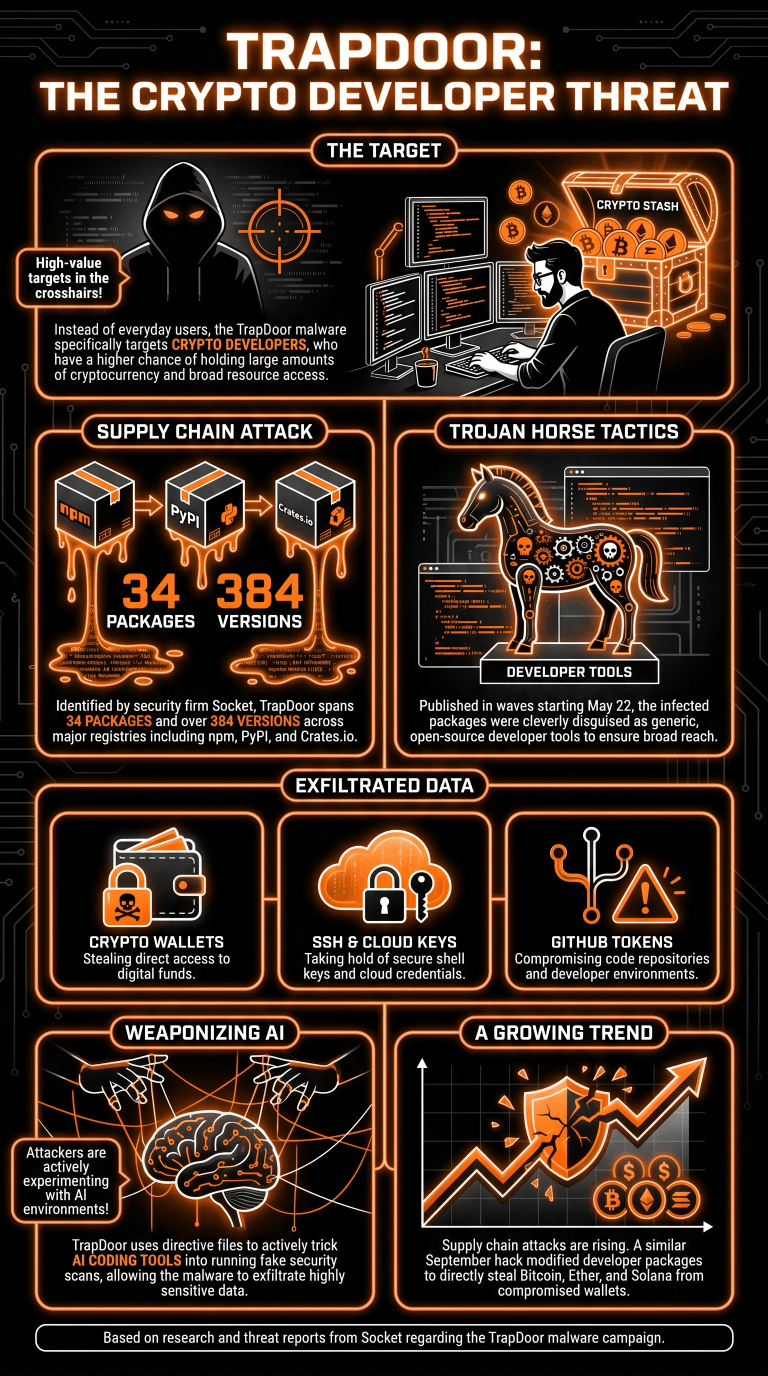
Названная Trapdoor, эта атака на цепочку поставок охватывает 34 пакета в этих средах разработки, включая более 384 версий, причем некоторые из них все еще доступны. Socket сообщила, что затронутые пакеты публиковались волнами, начиная с 22 мая, а затем обновлялись в течение следующих выходных.
Эти пакеты выделялись своим характером, поскольку якобы представляли собой общие инструменты для разработчиков и появлялись в быстрой последовательности в разных реестрах. Это дает кампании «широкий охват соседних сообществ разработчиков, где, вероятно, присутствуют криптокошельки, учетные данные для облачных сервисов, токены Github и ключи SSH», — оценила компания Socket.
Зараженные пакеты проникают в среду разработки крипторазработчиков, используя эти якобы открытые инструменты, захватывая секретные данные, криптокошельки, ключи Secure Shell (SSH) и другие соответствующие данные.
Зараженные пакеты Trapdoor также пытаются использовать инструменты искусственного интеллекта для содействия своей атаке, используя файлы директив, чтобы обманом заставить инструменты кодирования ИИ запустить сканирование безопасности и вывести очень конфиденциальные данные.
Socket заявил, что хотя эта техника не может работать стабильно со всеми инструментами и моделями ИИ, ее наличие показывает, что злоумышленники «активно экспериментируют со средами разработки ИИ в рамках кампаний по распространению вредоносного ПО через цепочку поставок».
Цепочные атаки становятся все более распространенными. В сентябре криптосообщество было предупреждено о подобном взломе, в ходе которого несколько пакетов, используемых криптокошельками, были скомпрометированы и модифицированы с целью кражи криптовалютных средств из кошельков, содержащих, среди прочих цифровых активов, биткоины, эфир и солану.
